


Novo vírus infecta centrais multimídia de carros com Android sem o motorista perceber
Invasão não exige clique em links, pendrive nem aplicativo pirata, e atingiu equipamentos do tipo que é instalado depois da compra do carro no Brasil
Por
Eduardo Passos
Publicado em 18/09/2026 às 12h00
Publicado em 18/09/2026 às 12h00
Seja o primeiro a comentar.
Resumir com:
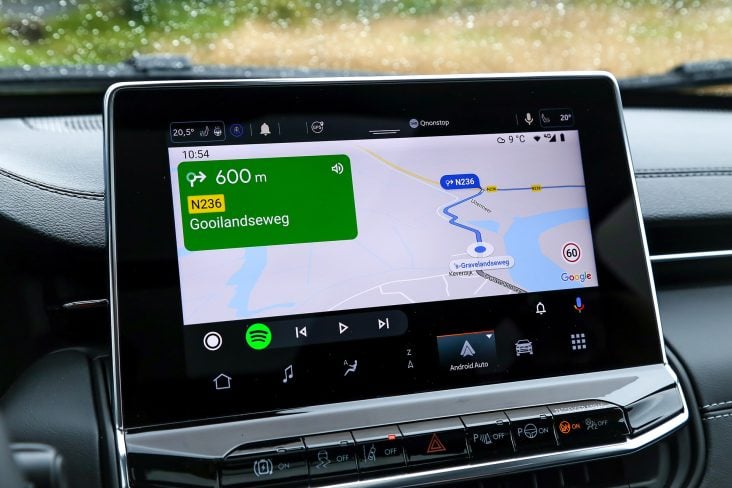
Você é um motorista atento aos riscos cibernéticos: não clica em links suspeitos, não conecta pendrives desconhecidos ao carro e nem utiliza aplicativos piratas. Mesmo assim, a central multimídia do seu carro pode virar peça de uma rede criminosa na internet.
NÃO FIQUE DE FORA do que acontece de mais importante no mundo sobre rodas!
É o que descreve uma análise da Kaspersky sobre uma campanha de malware criada especificamente para infectar centrais multimídia com Android.
Segundo os pesquisadores, o ataque abusou do próprio mecanismo de atualização do aparelho, aquele que existe justamente para manter o sistema seguro.
Uma vez instalado, o programa malicioso rodava em segundo plano, sem ícone e sem aviso na tela, e abria caminho para que outros componentes fossem baixados depois.
O que o invasor fazia com a sua central
A análise identificou funções para coletar dados técnicos do aparelho, como modelo, resolução da tela, rede Wi-Fi conectada e endereço MAC.
O código também praticava fraude publicitária e, principalmente, transformava a central em proxy: o tráfego de estranhos passava a trafegar pela conexão de internet do carro, integrando o equipamento a uma botnet, nome dado a redes de dispositivos controlados remotamente.
A atividade foi atribuída com alto grau de confiança ao grupo criminoso MoYu, associado à botnet BadBox, já ligada a ataques contra outros aparelhos Android conectados.
Menos mal que não há evidência de que os invasores tenham assumido direção, freios ou acelerador do veículo. O alvo era a multimídia e sua conexão com a internet, não os sistemas críticos do carro.
A Kaspersky também não divulgou lista de carros afetados, e ter uma central com Android ou usar Android Auto não significa, por si só, estar vulnerável.
Por que o caso interessa ao motorista brasileiro
As centrais atingidas usavam software da chinesa DoFun, fornecedora que atende tanto montadoras quanto equipamentos instalados depois da compra do carro.
Esse segundo grupo é enorme no Brasil, onde trocar o rádio de fábrica por uma multimídia genérica com Android virou praxe, muitas vezes em lojas de acessórios e sem qualquer garantia de que o fabricante do software continuará distribuindo correções. Parte desses aparelhos tem conexão própria, inclusive por chip de celular, o que amplia a exposição.
A DoFun foi notificada e afirmou ter corrigido a falha, o que torna a atualização do sistema a principal medida de proteção.
Vale ainda instalar apenas de fontes oficiais, evitar APKs e lojas alternativas, verificar se o fabricante ainda oferece atualizações de segurança e procurar assistência técnica caso a central passe a exibir anúncios inesperados, travar sem motivo ou consumir um volume estranho de dados.
👍 Curtiu? Apoie nosso trabalho seguindo nossas redes sociais e tenha acesso a conteúdos exclusivos. Não esqueça de comentar e compartilhar.
 TikTok |
 YouTube |
 Facebook |
 X |
 Instagram |
Siga no

|
||||
Ah, e se você é fã dos áudios do Boris, acompanhe o AutoPapo no YouTube Podcasts:
 Podcast - Ouviu na Rádio |
AutoPapo Podcast
|
VEJA MAIS SOBRE

0 Comentários
Os comentários são de responsabilidade exclusiva de seus autores e não representam a opinião deste site. Comentários com palavrões e ofensas não serão publicados. Se identificar algo que viole os termos de uso, denuncie.