


Hacker invade BYD Shark, rastreia picape e ouve conversas na cabine
Invasão feita para programa de TV australiano começou pela central multimídia sem senha; BYD admite falha, mas diz que ataque exigiu acesso físico
Por
João Paulo Profeta
sob supervisão de Eduardo Passos
Publicado em 06/10/2026 às 16h00
sob supervisão de Eduardo Passos
Publicado em 06/10/2026 às 16h00
Seja o primeiro a comentar.
Resumir com:
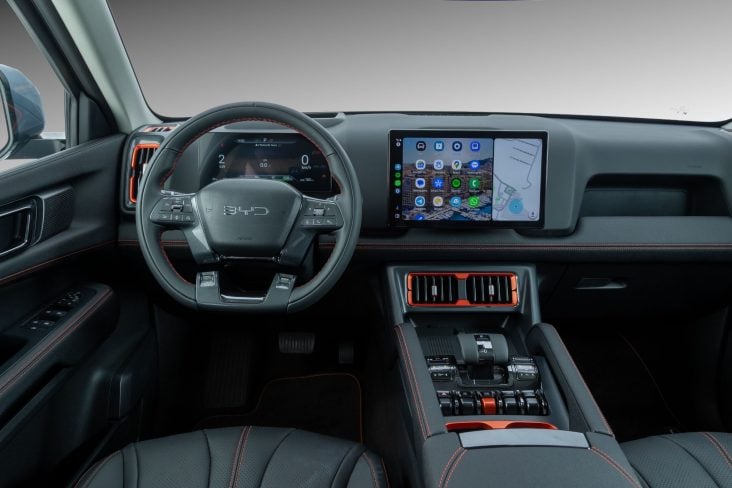
A BYD vai corrigir uma falha de segurança na picape Shark (vendida no país como Shark 6) depois que um especialista australiano conseguiu invadir o sistema do veículo. Na demonstração, ele rastreou a picape em tempo real, ouviu conversas dentro da cabine e chegou a apagar os faróis com o carro em movimento.
NÃO FIQUE DE FORA do que acontece de mais importante no mundo sobre rodas!
O responsável é Dan Hreszczuk, cofundador da Fortify Labs, empresa de cibersegurança de Canberra. A pedido do programa Four Corners, da emissora ABC, ele passou duas semanas com uma Shark tentando descobrir o que dava para fazer a distância. O episódio foi ao ar em 21 de setembro.
Como foi a invasão
A porta de entrada foi a central multimídia, que usa um sistema baseado em Android. Segundo Hreszczuk, o acesso não tinha nem senha. Com o carro em mãos, ele instalou um aplicativo e, a partir daí, passou a controlar funções remotamente.
Com isso, conseguiu travar as portas, mexer no som, acompanhar a localização e ativar o microfone. Num dos testes, gravou o repórter dizendo “Hey Siri“, editou o áudio e o tocou pelos alto-falantes. O celular do jornalista, deixado na cabine, respondeu com dados como endereço e data de nascimento. Freios e câmeras ficaram fora de alcance.
Para apagar os faróis e acionar os limpadores, porém, o especialista conectou um computador à fiação do carro, simulando um módulo eletrônico já comprometido.
O que diz a BYD
A BYD reconheceu um “defeito de software” e diz que vai liberar uma atualização remota depois de testá-la. A empresa ressalta que o ataque exigiu acesso físico à picape e que verifica se outros modelos precisam da correção.
Para a Fortify Labs, o problema não é exclusivo da BYD: qualquer central baseada em Android mal protegida pode ficar vulnerável.
👍 Curtiu? Apoie nosso trabalho seguindo nossas redes sociais e tenha acesso a conteúdos exclusivos. Não esqueça de comentar e compartilhar.
 TikTok |
 YouTube |
 Facebook |
 X |
 Instagram |
Siga no

|
||||
Ah, e se você é fã dos áudios do Boris, acompanhe o AutoPapo no YouTube Podcasts:
 Podcast - Ouviu na Rádio |
AutoPapo Podcast
|
VEJA MAIS SOBRE

0 Comentários
Os comentários são de responsabilidade exclusiva de seus autores e não representam a opinião deste site. Comentários com palavrões e ofensas não serão publicados. Se identificar algo que viole os termos de uso, denuncie.